

Gli sconvolgimenti di internet sono solo all’inizio. Il Washington Post, in un articolo di Brett Goldstein docente universitario specializzato in sicurezza informatica e intelligenza artificiale, nonché ex funzionario del Pentagono, evidenzia come l’intelligenza artificiale stia mettendo a nudo la fragilità di Internet e minacci, attraverso la pervasività degli hacker, di paralizzare la rete.
 Il 29 ottobre, degli hacker che gli analisti dell’FBI collegano alla Corea del Nord hanno rubato quasi 6,4 miliardi di dollari da Binance, il più grande exchange di criptovalute al mondo, una cifra circa quattro volte superiore al precedente record per un furto di criptovalute.
Circa una settimana prima, la National Security Agency aveva intimato a chiunque gestisse un sito web in PHP, il linguaggio di programmazione utilizzato da circa 7 siti web su 10 , di installare una patch di emergenza o di mettere il sito offline, dopo la scoperta di alcune vulnerabilità. In Giappone, più di 20 grandi aziende hanno recentemente subito attacchi informatici e un funzionario del partito al governo ha definito la situazione “uno stato di emergenza nel cyberspazio”. I miei amici che lavorano nelle banche e si occupano della manutenzione delle infrastrutture critiche usano la parola “panico”. I miei amici che lavorano nei laboratori di frontiera dell’intelligenza artificiale sono più diretti: i prossimi due anni saranno brutali.
Gli sconvolgimenti che stanno scuotendo internet sono solo l’inizio. I sistemi su cui si basa la nostra vita quotidiana sono molto più fragili di quanto la gente creda, e i peccati del nostro passato informatico stanno per venire a galla.
Non é certo se l’intelligenza artificiale sia stata utilizzata in questi attacchi, ma i cyberattacchi si sono moltiplicati e sono diventati più sofisticati. Trovare una grave falla in un software un tempo era come cercare un ago in un pagliaio per un hacker esperto. L’intelligenza artificiale moderna affida il compito a una macchina veloce e facile da usare, che a sua volta mette la macchina nelle mani di hacker sia professionisti che dilettanti.
Purtroppo, il pagliaio é enorme, perché ingegneri e architetti di sistema lo hanno costruito in questo modo. Per decenni, gli sviluppatori hanno creato software in fretta e in modo approssimativo perché il costo di un errore non era mai elevato.
Lo so bene, ne ho fatto parte anch’io. Ero uno dei primi dipendenti di OpenTable, un sistema digitale di prenotazione di ristoranti, e ci chiedevamo se il nostro codice funzionasse, non se fosse sicuro. La velocità era il nostro peccato. Più tardi, come responsabile informatico della città di Chicago, ho visto un altro peccato: la scarsità. Con il budget ridotto all’osso, un vecchio sistema ancora funzionante rimaneva attivo perché non avevamo i soldi per sostituirlo.
Per gran parte di quegli anni, pochi capivano la sicurezza informatica abbastanza bene da rendersi conto di cosa stavamo trascurando. Quegli errori – fretta, scarsità di informazioni e ignoranza – hanno creato mille scorciatoie in milioni di sistemi. Ognuna di esse è ancora là fuori, in attesa di essere scoperta.
Osservate le vulnerabilità di PHP. I ricercatori di sicurezza hanno utilizzato l’intelligenza artificiale per individuarle in un codice scritto nel 2012. Entro 45 minuti dalla loro divulgazione ufficiale, l’azienda di sicurezza informatica Cloudflare ha registrato decine di migliaia di tentativi di intrusione . Entro due ore, centinaia di migliaia. Entro 24 ore, milioni. Successivamente, l’azienda di sicurezza Bitsight ha scoperto che quasi il 60% dei server PHP esposti utilizza versioni così obsolete che non esiste una patch ufficiale; una settimana dopo il rilascio della patch, solo circa un terzo dei server monitorati l’aveva installata. Il software difettoso è come l’amianto. L’amianto era economico e nessuno ne conosceva le conseguenze per la salute, quindi si è diffuso ovunque. Anche il software difettoso è ormai ovunque e stiamo iniziando a capire quanto possa essere tossico.
Consideriamo ora che due sistemi contribuiscono a sostenere Internet: il Border Gateway Protocol (BGP), che instrada il traffico attraverso la rete, e il Domain Name System (DNS), l’elenco telefonico di Internet, che trasforma “washingtonpost.com” nella sequenza di numeri effettivamente utilizzata dai computer. Entrambi risalgono agli anni ’80 e nessuno dei due è stato progettato per il livello di controllo a cui sta per essere sottoposto.
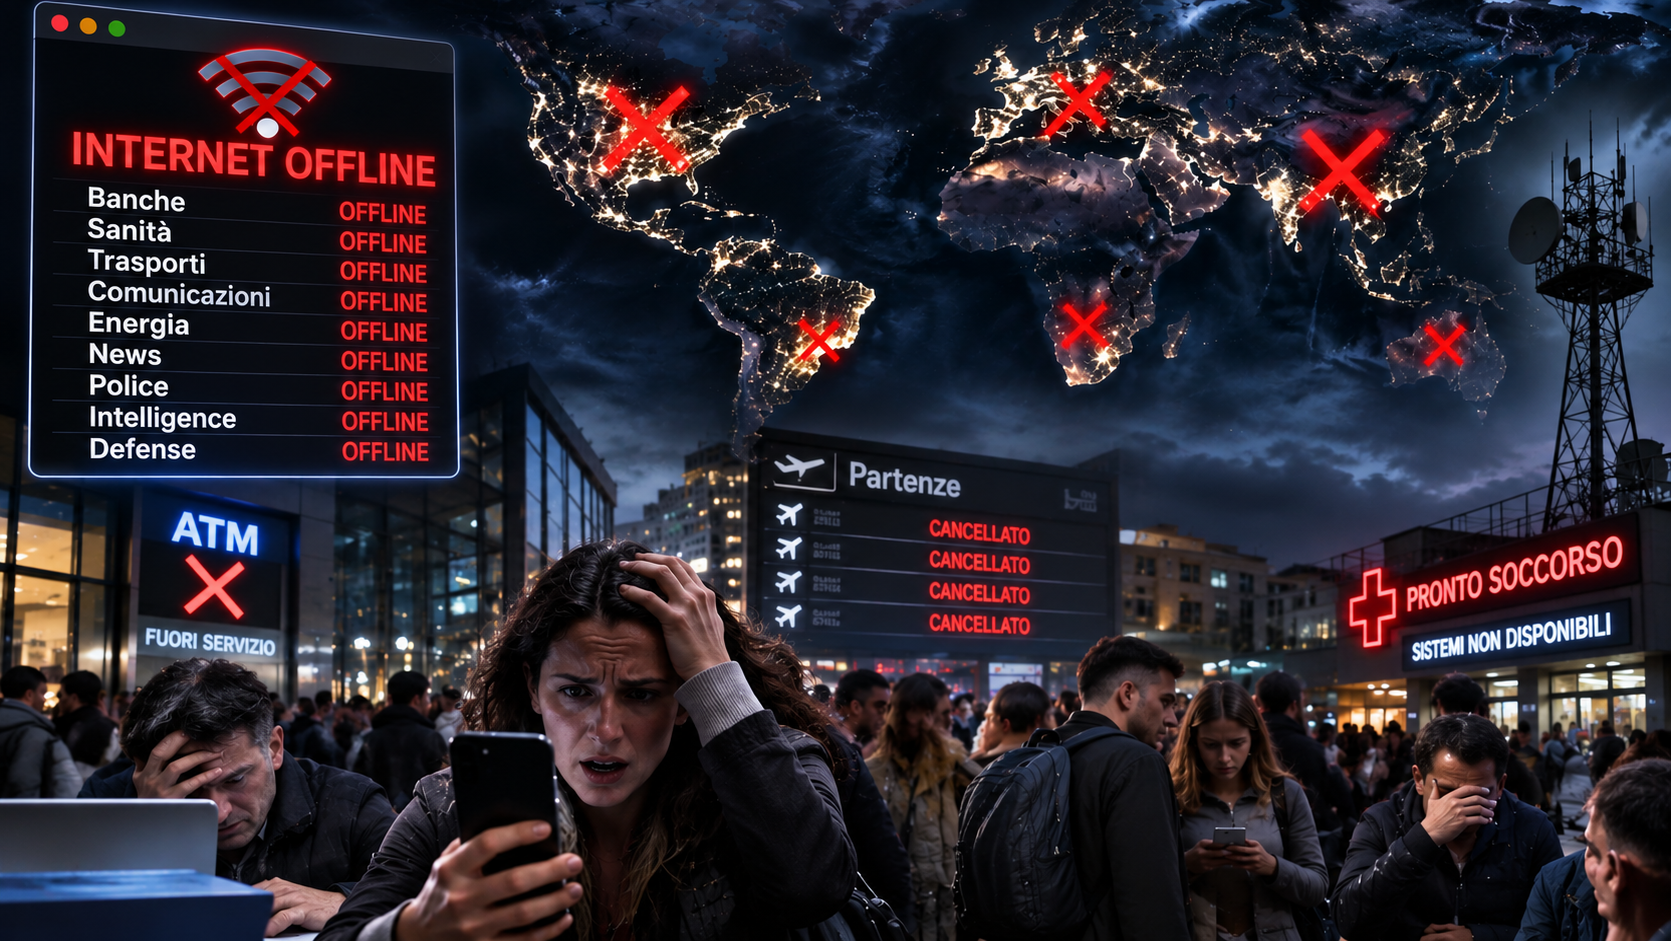
Ecco come si evolve la situazione. Un giorno, qualcuno scopre una falla nel software che protegge il tuo browser con il lucchetto, un sistema utilizzato praticamente da tutti i siti web per mantenere riservate le tue informazioni. Una banda criminale o un governo straniero sfrutta la falla per accedere a qualsiasi cosa desideri, e noi lo scopriamo solo quando tutto smette di funzionare. Gli ospedali cercano le cartelle cliniche dei pazienti e scoprono di non potervi accedere. Gli stipendi non vengono pagati.
Nessuno può essere certo di quali sistemi siano stati compromessi e quali siano rimasti sicuri, quindi gli operatori – ospedali, società di gestione paghe, aziende di servizi pubblici – fanno l’unica cosa sicura: scollegare. Migliaia di dispositivi, tutti in una volta. Gli hacker sponsorizzati dallo stato cinese, che hanno trascorso anni a nascondersi nelle reti elettriche e idriche americane, vedono tutti i difensori occupati e scelgono quel momento per colpire. L’interruzione si protrae per anni perché milioni di vecchie macchine non possono essere riparate e vengono disattivate, una a una.
Internet non si spegne completamente. Sfarfalla. Un Paese costruito sul presupposto che internet sarebbe sempre stato attivo sta imparando cosa succede quando non lo è.
Per te, la situazione è questa. L’app della tua banca non funziona. La farmacia non riesce a recuperare la tua ricetta. Il tuo stipendio è in ritardo, non è stato rubato, è solo in ritardo perché l’azienda che gestisce le paghe ha disattivato il suo sistema per precauzione. Nessuna di queste situazioni è di per sé una catastrofe. Tutte queste cose, ogni settimana, rappresentano un Paese diverso da quello in cui viviamo ora.
Il primo passo è l’accettazione. La fragilità è reale. Alle persone che oggi la stanno portando alla luce con responsabilità si uniranno presto altre con gli stessi strumenti e senza scrupoli. E non c’è più tempo.
Quindi, fate tre cose. Primo, attaccate le fondamenta – il codice condiviso che tutti utilizzano – e trovate le falle prima che lo faccia qualcun altro. Le aziende di intelligenza artificiale hanno creato la macchina che rende individuabili tutte le scorciatoie più vecchie, e possono utilizzarla contro le fondamenta di Internet su una scala così ampia. Non si tratta di chiedere loro un favore. È un obbligo, e il governo dovrebbe pretendere che lo rispettino.
In secondo luogo, gli strumenti di intelligenza artificiale utilizzati per individuare queste vulnerabilità devono essere applicati al nuovo codice prima che venga rilasciato come prassi standard. In terzo luogo, nessuno può tirarsi indietro. Università, governo e industria devono collaborare, perché nessuno di loro può farcela da solo.
Per così tanto tempo siamo riusciti a scrivere software approssimativo senza subirne le conseguenze, che non abbiamo mai pensato che ci sarebbe stato un prezzo da pagare.
La penitenza è arrivata, e non è a buon mercato. Possiamo pagare ora, secondo i nostri tempi, oppure più tardi, secondo i loro.
Facebook Comments


